Del CSPM tradicional a una plataforma unificada que prioriza el riesgo real
Los entornos cloud son cada vez más complejos y, por eso, aumenta la cantidad de información que los equipos de seguridad deben analizar. Vulnerabilidades, configuraciones incorrectas, amenazas o recursos expuestos generan múltiples señales que, analizadas de forma independiente, no siempre permiten determinar cuál es el riesgo real.
En este contexto, AWS plantea AWS Security Hub como una solución orientada a relacionar estas señales y aportar una visión más completa del riesgo. Hoy, AWS Security Hub y AWS Security Hub CSPM son servicios complementarios: CSPM se centra en evaluar la postura de seguridad, mientras que Security Hub relaciona esa información con otras señales para identificar y priorizar los riesgos más relevantes.
En resumen: Security Hub CSPM responde a «¿está correctamente configurado?»; AWS Security Hub responde a «¿qué riesgo requiere mayor atención?». No se sustituyen: se complementan.
1. ¿Qué es AWS Security Hub CSPM?
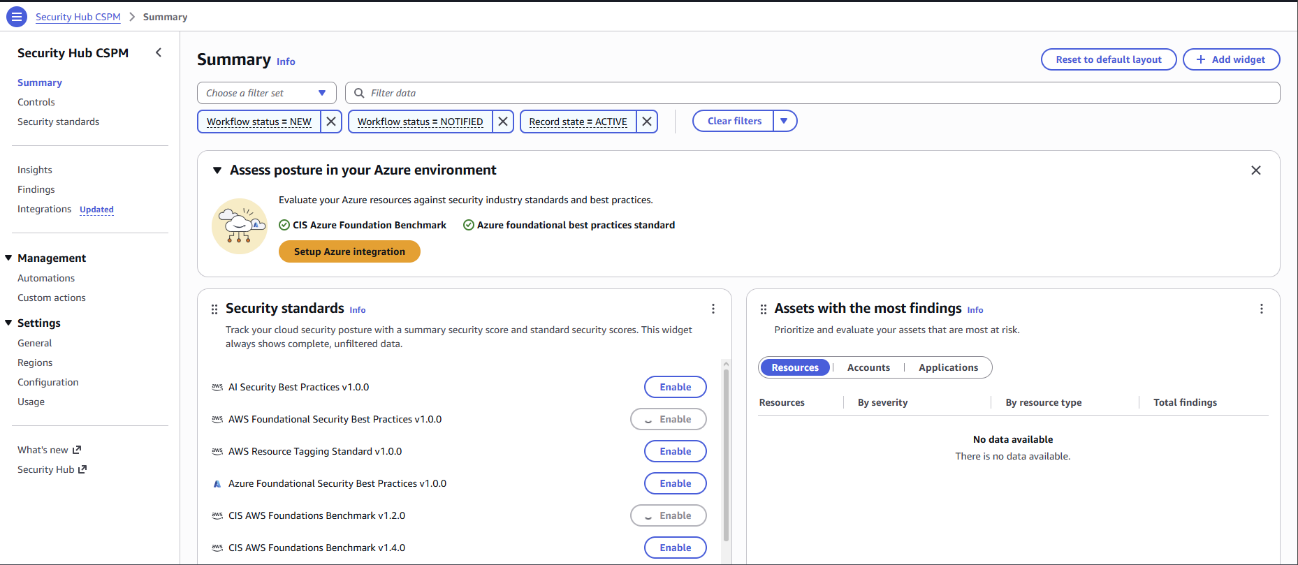
Security Hub CSPM (Cloud Security Posture Management) es el servicio de AWS que evalúa la postura de seguridad de un entorno AWS. Realiza comprobaciones automatizadas sobre configuraciones y buenas prácticas de seguridad, lo que permite identificar posibles incumplimientos y conocer el estado de seguridad de las cuentas AWS.
CSPM ayuda a responder preguntas como:
- ¿Existen configuraciones incorrectas?
- ¿Se están cumpliendo las buenas prácticas de seguridad?
- ¿Qué controles presentan problemas?
- ¿Qué recursos o cuentas requieren atención?
En definitiva, Security Hub CSPM permite conocer el estado de la postura de seguridad del entorno. Sin embargo, detectar un problema de configuración no siempre es suficiente para determinar el riesgo que representa dentro del conjunto de la infraestructura.
2. ¿Qué es AWS Security Hub?
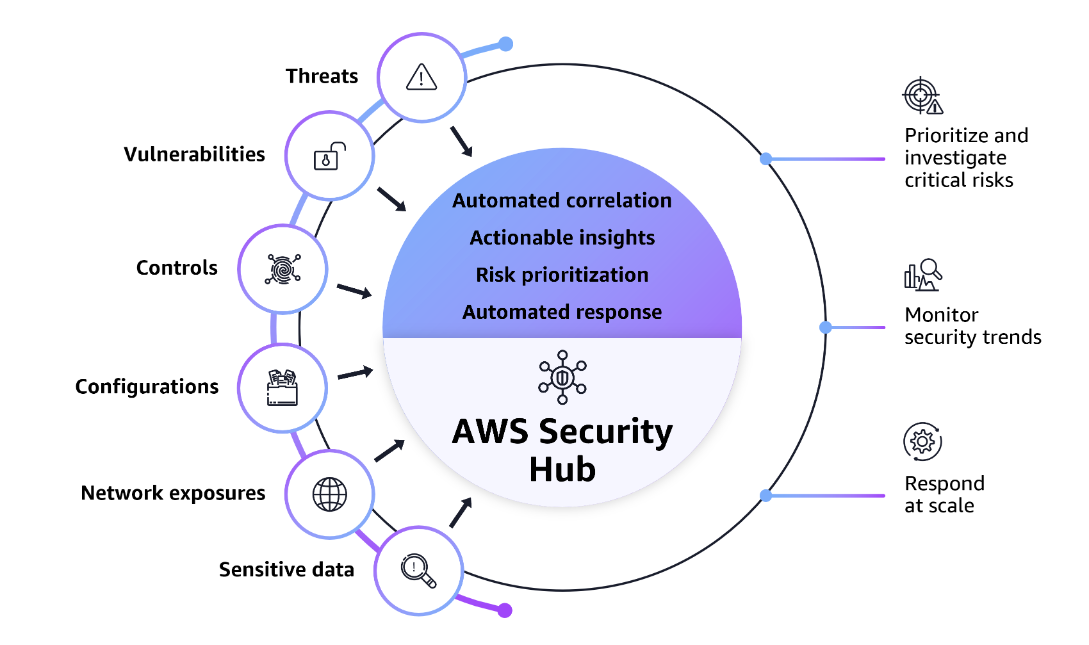
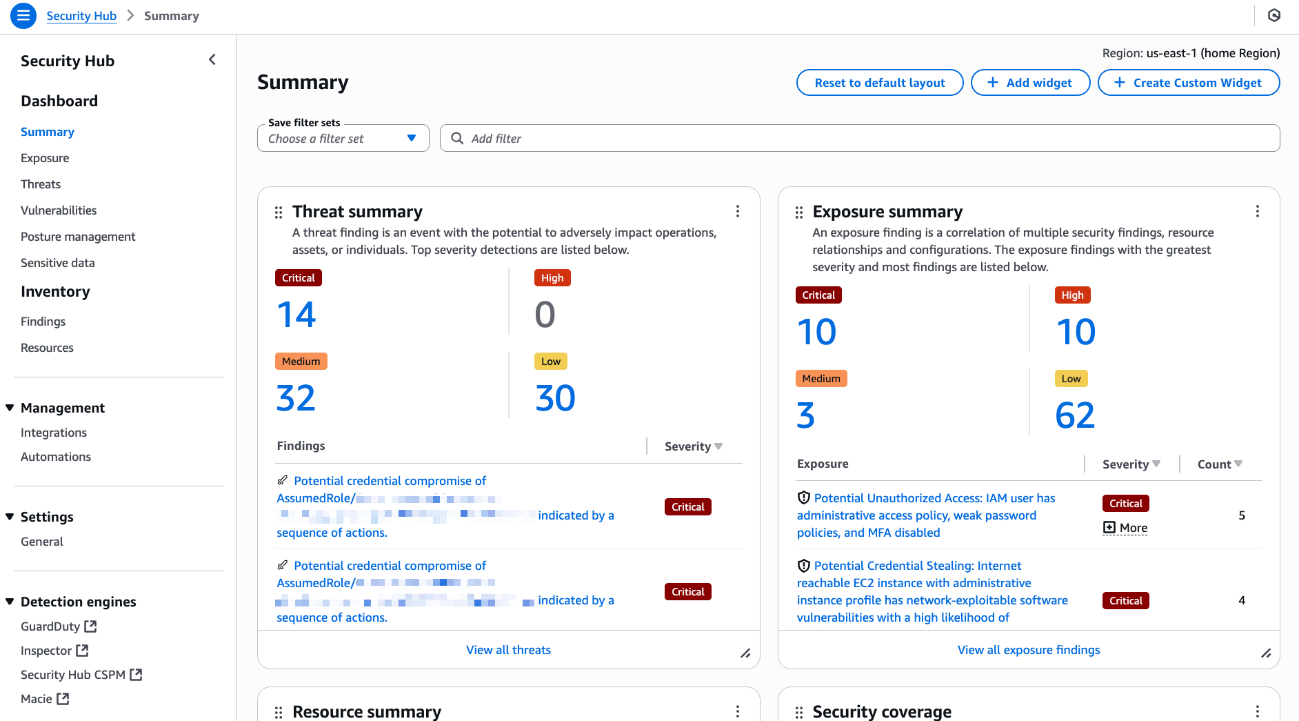
AWS Security Hub es la plataforma unificada de AWS que correlaciona señales de distintos servicios de seguridad para identificar y priorizar los riesgos reales del entorno. Amplía el enfoque de CSPM y añade contexto a cada señal detectada.
Para ello, Security Hub trabaja con información relacionada con:
- Amenazas: procedentes de servicios como
Amazon GuardDuty. - Vulnerabilidades: identificadas mediante
Amazon Inspector. - Controles y configuraciones: procedentes de
Security Hub CSPM. - Datos sensibles: asociados a posibles riesgos de exposición.
- Exposiciones de red: recursos accesibles desde Internet.
Con Security Hub, el objetivo no es únicamente detectar problemas, sino entender cómo se relacionan entre ellos y qué riesgo representan para el entorno.
3. Security Hub vs. Security Hub CSPM: diferencias clave
Aunque ambos servicios están relacionados, su objetivo es diferente. AWS los presenta como capacidades complementarias que, utilizadas conjuntamente, ofrecen una visión más completa de la seguridad del entorno.
| Security Hub CSPM | AWS Security Hub | |
|---|---|---|
| Objetivo | Gestionar la postura de seguridad | Identificar y priorizar riesgos |
| Enfoque | Configuración, controles y cumplimiento | Correlación, contexto y análisis del riesgo |
| Información | Buenas prácticas y controles de seguridad | Amenazas, vulnerabilidades, configuraciones, exposiciones y otros datos de seguridad |
| Resultado | Hallazgos de postura | Riesgos y exposiciones contextualizadas |
| Pregunta principal | «¿Está correctamente configurado?» | «¿Qué riesgo requiere mayor atención?» |
4. Principales capacidades de AWS Security Hub
Una de las principales características de AWS Security Hub es la posibilidad de centralizar diferentes señales de seguridad y analizarlas conjuntamente.
Visión unificada de la seguridad
Security Hub proporciona una consola centralizada desde la que consultar amenazas, vulnerabilidades, configuraciones y exposiciones, ofreciendo una visión conjunta de las operaciones de seguridad. Así, toda la información se consulta desde un único punto y se obtiene una visión general del entorno.
Análisis de la exposición
Security Hub permite analizar cómo diferentes problemas pueden combinarse y qué impacto podrían tener:
- Rutas de ataque (
Attack Paths). Visualizan cómo un atacante podría encadenar vulnerabilidades y configuraciones incorrectas para alcanzar recursos críticos. Impact Analysis. Muestra los recursos que podrían verse afectados por una exposición y las posibles rutas de escalado de privilegios dentro del entorno.
Network Scanning: recursos expuestos a Internet
Network Scanning identifica los recursos realmente accesibles desde Internet y detecta puertos y servicios expuestos. AWS muestra esta capacidad tanto para recursos de AWS como de Microsoft Azure, algo especialmente relevante en entornos multicloud.
De esta manera, el análisis deja de centrarse únicamente en la existencia de un finding y pasa a considerar qué recursos están afectados, cómo están relacionados y qué consecuencias podría tener una determinada exposición.
5. Conclusiones
AWS Security Hub plantea una evolución en la forma de abordar la seguridad de los entornos cloud:
- Security Hub CSPM sigue aportando la visión de postura: controles, configuraciones y buenas prácticas.
- AWS Security Hub usa esa información junto con otras señales para aportar contexto, correlacionar riesgos y facilitar su priorización.
- El objetivo no es tener más hallazgos, sino entender qué problemas suponen una exposición real.
La seguridad no consiste únicamente en saber qué está mal, sino en comprender qué puede llegar a ocurrir y dónde es necesario actuar.
Fuentes
- AWS Security Hub – documentación oficial (AWS Documentation)
- AWS Security Hub CSPM – documentación oficial (AWS Documentation)
- What are Security Hub and Security Hub CSPM? (AWS Documentation)
- Disponibilidad general de Security Hub y análisis de riesgos (Amazon Web Services)
Cómo te ayuda Aleson ITC a priorizar el riesgo real en tu entorno cloud
Activar Security Hub es el primer paso. Lo que marca la diferencia es saber interpretar sus hallazgos, decidir qué corregir primero y mantener un entorno coherente cuando conviven AWS y Azure.
Desde Aleson ITC, nuestro servicio de Seguridad Zero Trust te ayuda a revisar permisos, reducir la exposición de tus recursos y convertir las alertas en un plan de acción priorizado.
¿Quieres saber qué riesgos reales tiene tu entorno cloud? Contacta con nuestro equipo y te ayudamos a evaluarlo.
FAQ — Preguntas frecuentes sobre AWS Security Hub
¿Cuál es la diferencia entre AWS Security Hub y Security Hub CSPM? Security Hub CSPM evalúa la postura de seguridad (configuraciones, controles y cumplimiento de buenas prácticas). AWS Security Hub correlaciona esos hallazgos con amenazas, vulnerabilidades, datos sensibles y exposiciones de red para priorizar los riesgos que requieren más atención.
¿AWS Security Hub sustituye a Security Hub CSPM? No. AWS los presenta como servicios complementarios: CSPM aporta la información de postura y Security Hub la utiliza, junto con otras señales, para dar contexto y priorizar riesgos.
¿Qué servicios de AWS se integran con Security Hub? Entre otros, Amazon GuardDuty (amenazas), Amazon Inspector (vulnerabilidades) y Security Hub CSPM (controles y configuraciones), además de información sobre datos sensibles y exposiciones de red.
¿Qué son las rutas de ataque (Attack Paths) en AWS Security Hub? Son visualizaciones que muestran cómo un atacante podría encadenar vulnerabilidades y configuraciones incorrectas para llegar a recursos críticos, lo que ayuda a decidir qué corregir primero.
¿AWS Security Hub puede analizar recursos de Azure? Sí, en el caso de Network Scanning: AWS muestra esta capacidad para identificar recursos accesibles desde Internet y puertos expuestos tanto en AWS como en Microsoft Azure. Si trabajas en un entorno multicloud, podemos ayudarte a revisarlo.
Comment
It is possible to speak infinitely on this theme.
__________
estonia virtual phone number